Własny serwer VPN skonfigurowany w kilka minut i zarządzany z przeglądarki.
Tunnelry zamienia jeden serwer Debian lub Ubuntu w zabezpieczony serwer OpenVPN. Zainstaluj go, przejdź kreator i daj każdemu telefonowi i laptopowi własny profil. Nie musisz znać OpenVPN i nic nie płacisz.
Debian 13 i Ubuntu 24.04. Darmowe i otwarte (AGPL-3.0).
Dlaczego Tunnelry
Zwykły język zamiast plików konfiguracyjnych
Kreator pyta, do czego ma służyć VPN i skąd łączą się ludzie. Ustawienia OpenVPN, certyfikatów i zapory zapisuje za Ciebie.
Domyślnie zamknięte
Wszystko jest zablokowane, dopóki rola tego nie dopuści, a role egzekwuje zapora na samym serwerze. Urządzenie nie może ich obejść.
Dba o siebie
Podpisane aktualizacje jednym kliknięciem z automatycznym wycofaniem, szyfrowane kopie zapasowe i pulpit, który ostrzega, zanim certyfikat wygaśnie.
Co dostajesz
Wszystko, czego potrzeba, żeby prowadzić jeden serwer VPN dla rodziny, zespołu lub małej firmy.
Prowadzona konfiguracja
Krótki kreator tworzy urząd certyfikacji, serwer OpenVPN i zaporę, a wcześniej sprawdza maszynę.
Profil dla każdego urządzenia
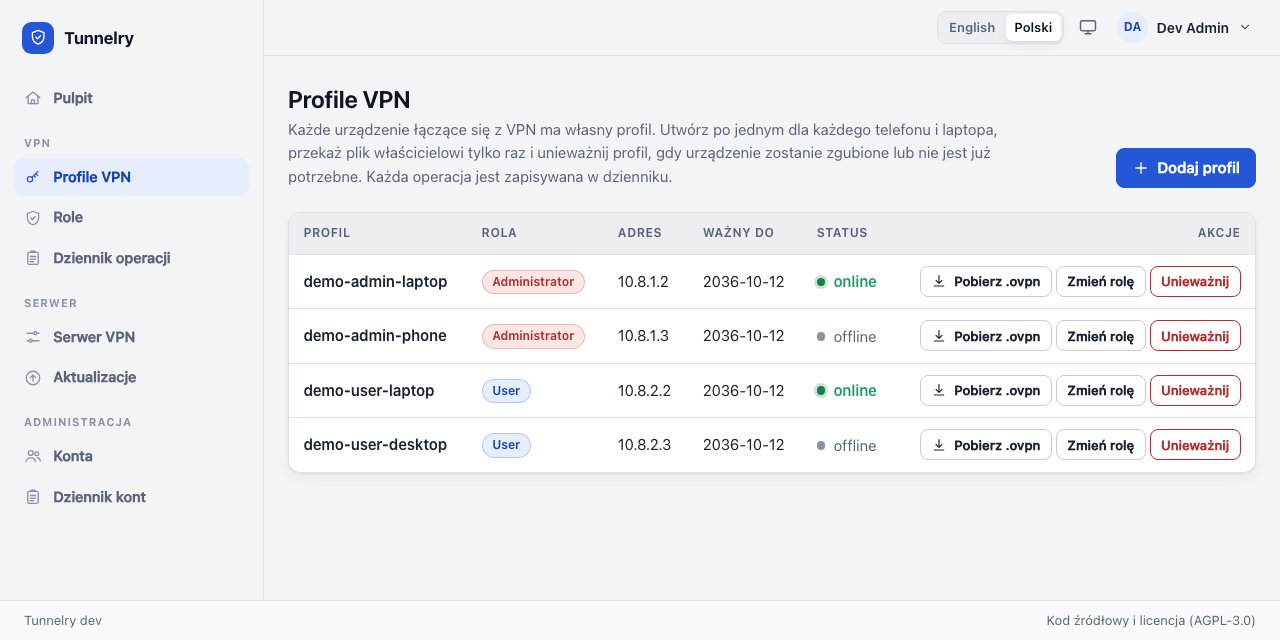
Utwórz profil, pobierz plik raz, zaimportuj go w aplikacji OpenVPN. Zgubiony telefon? Unieważnij ten jeden profil.
Role egzekwowane przez zaporę
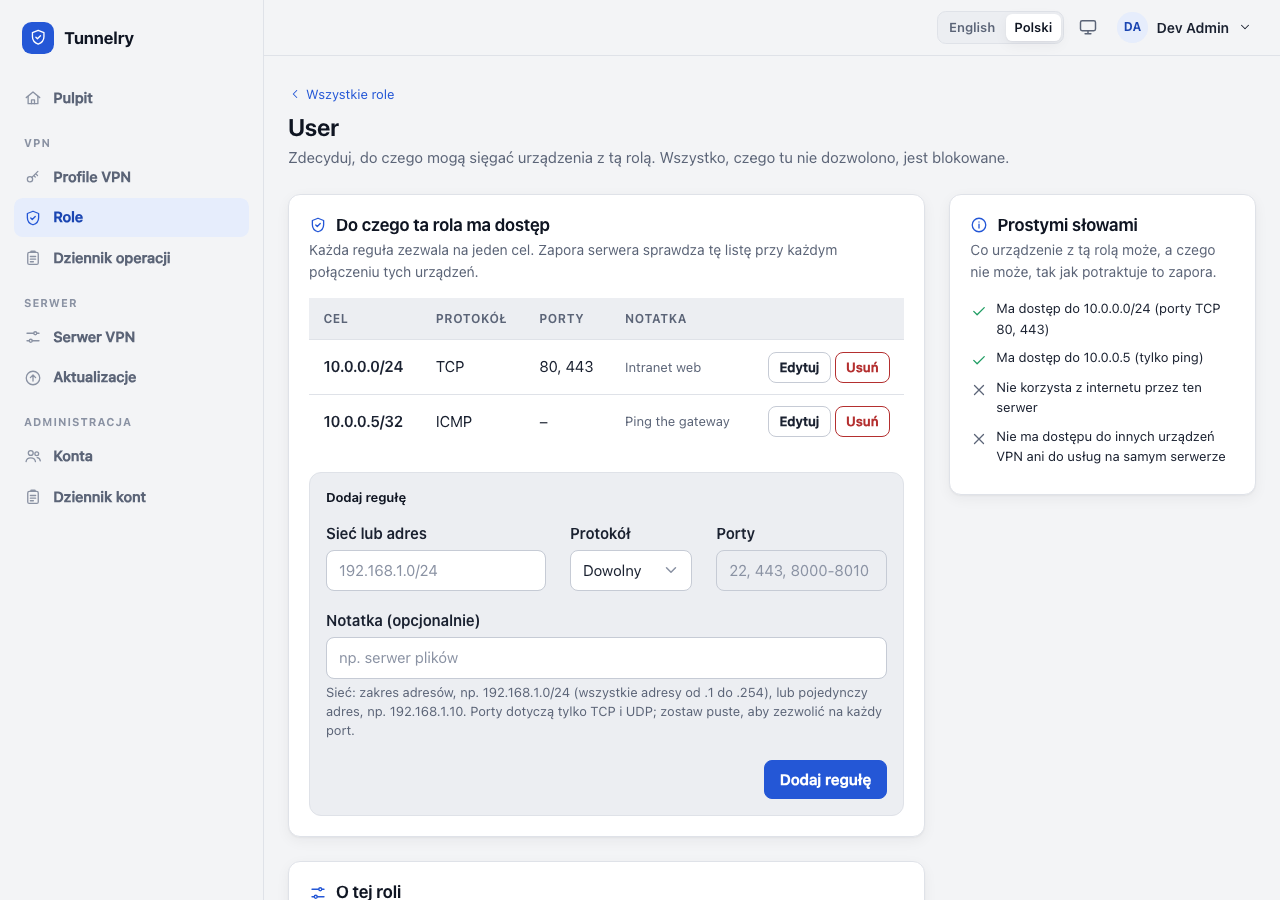
Zdecyduj, kto do czego ma dostęp: do sieci, jednego adresu, jednego portu. Urządzenia nie widzą siebie nawzajem ani samego serwera.
Wbudowany serwer DNS
Opcjonalnie blokuj domeny reklamowe i śledzące dla wszystkich w VPN i nadawaj własnym urządzeniom nazwy, takie jak nas.lan.
Zmiany, które nie odetną Ci dostępu
Zmiana jest stosowana na próbę. Jeśli potem nie dotrzesz do strony, serwer sam ją cofnie.
Podpisane aktualizacje z wycofaniem
Aktualizuj ze strony WWW. Każde wydanie jest sprawdzane podpisem projektu, a nieudana aktualizacja jest wycofywana automatycznie.
Szyfrowana kopia i przywracanie
Jeden plik zabezpieczony hasłem zawiera urząd certyfikacji, ustawienia i konta. Przywracasz go z konsoli.
Stan serwera na jednym ekranie
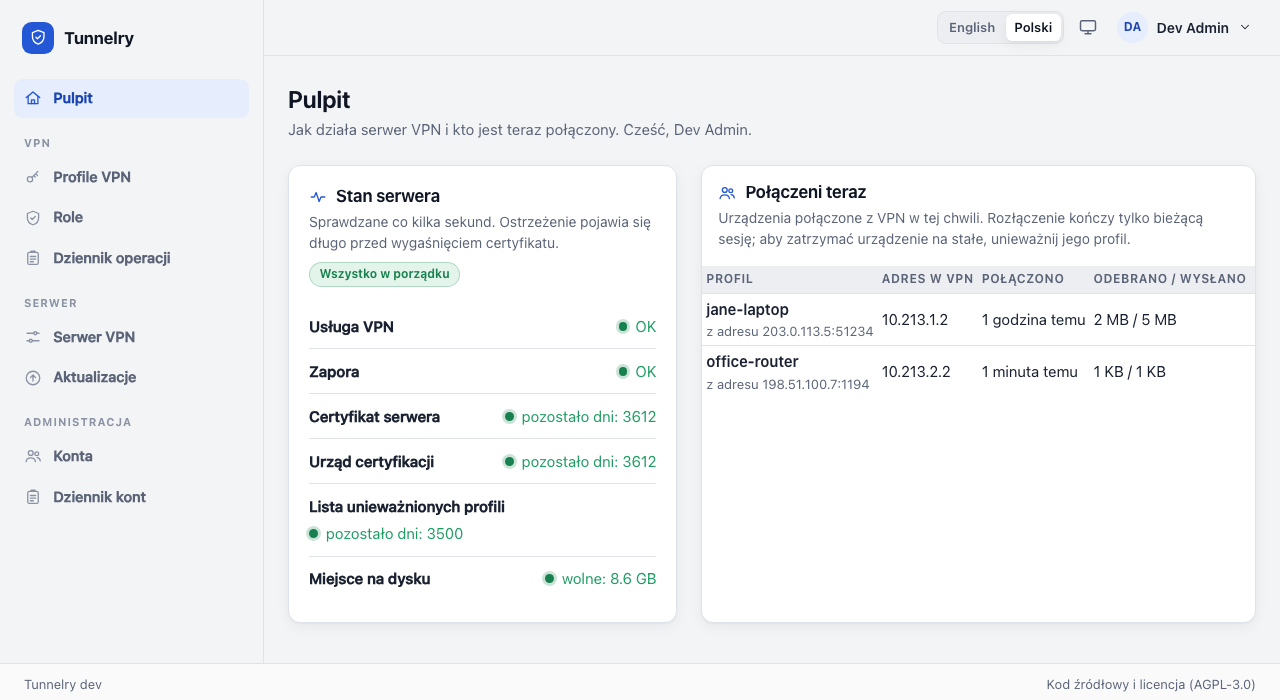
Zobacz usługi, ile dni zostało do końca każdego certyfikatu, wolne miejsce na dysku i kto jest teraz połączony.
Do tego: konta z opcjonalnym uwierzytelnianiem dwuskładnikowym (gorąco polecanym i możliwym do wymuszenia dla wszystkich) i szczegółowymi uprawnieniami, dziennik operacji, wybór, kto może otwierać interfejs WWW (każdy, wybrane sieci albo tylko przez VPN), polski i angielski, jasny i ciemny motyw.
Jak to działa
- 1
Zainstaluj
Uruchom instalator na świeżym serwerze Debian lub Ubuntu. Zweryfikuje podpisane wydanie i wypisze adres oraz jednorazowy token kreatora.
- 2
Przejdź kreator
Otwórz adres w przeglądarce, utwórz pierwszego administratora i odpowiedz na trzy pytania o to, do czego służy VPN. Potwierdź, że nadal widzisz stronę.
- 3
Dodawaj urządzenia
Utwórz profil dla każdego urządzenia, pobierz plik, zaimportuj go w dowolnej aplikacji OpenVPN i połącz się. Urządzenie pojawi się na pulpicie.
Zobacz
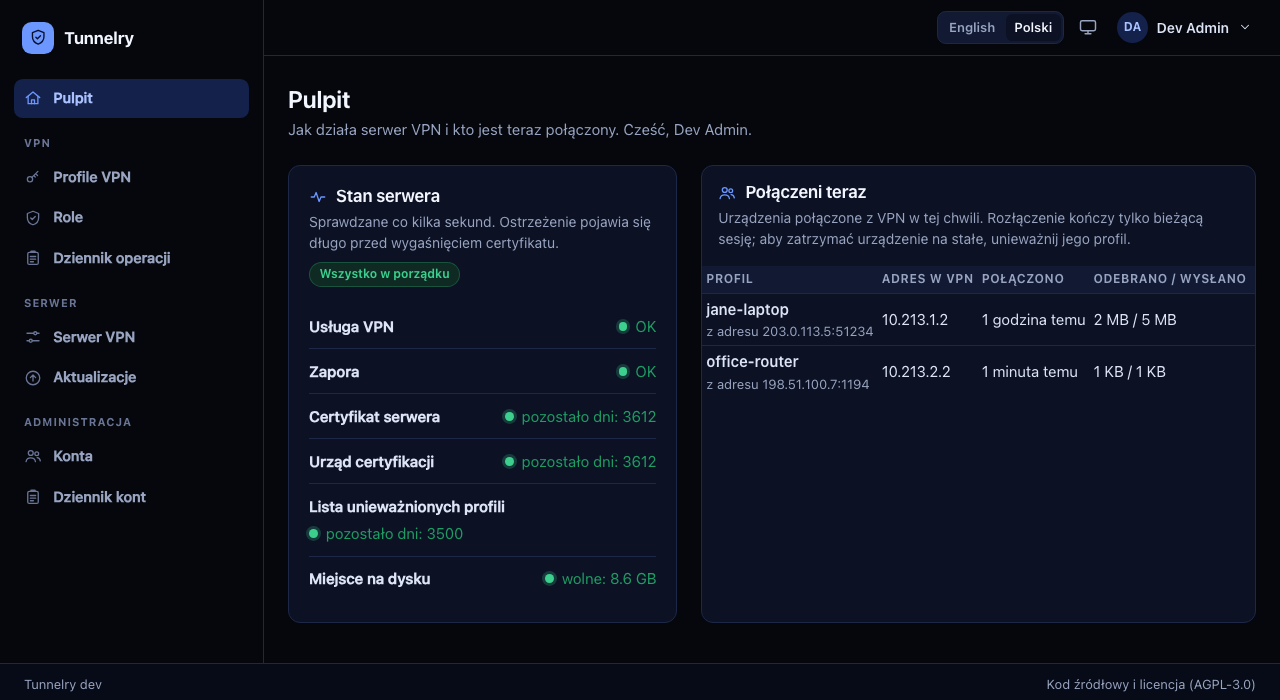
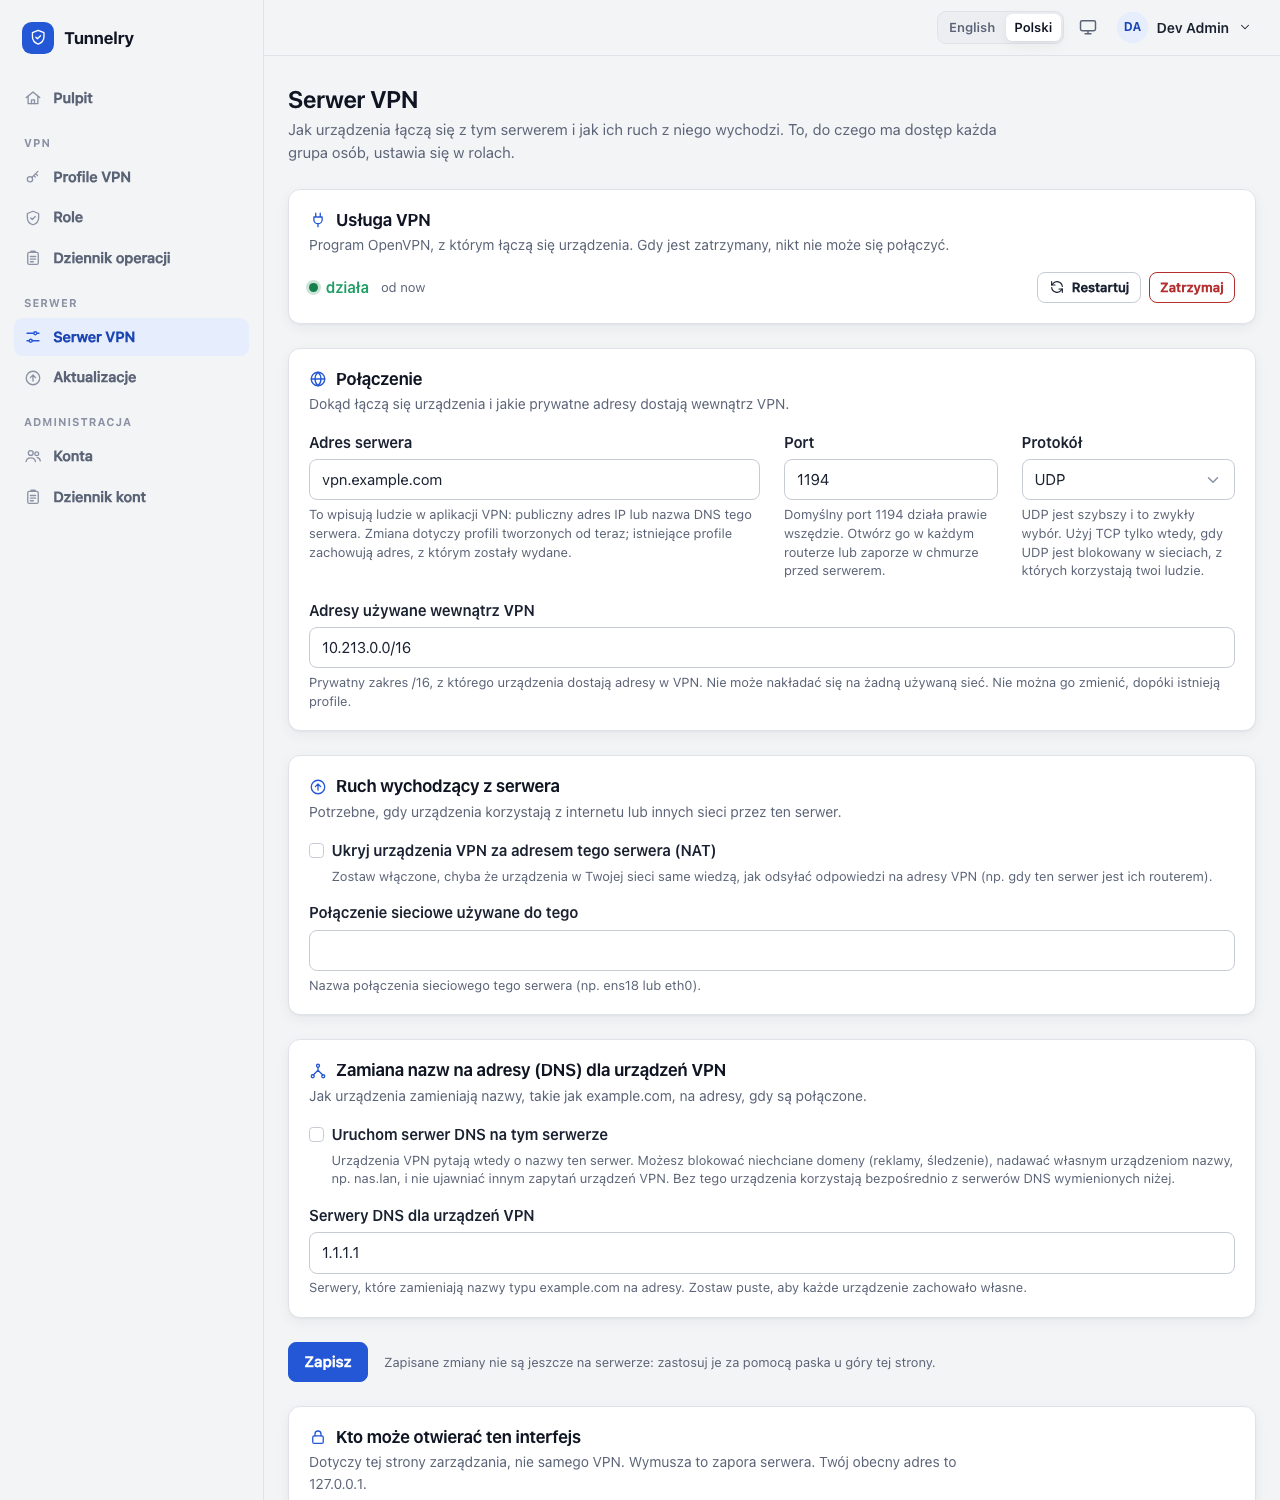
Interfejs jest po polsku i po angielsku, w jasnym i ciemnym motywie zgodnym z ustawieniem systemu.
Zbudowane tak, żeby można było mu zaufać
Serwer VPN to drzwi do Twojej sieci. Tunnelry jest zaprojektowany tak, żeby błąd lub luka w jednej części ich nie otwierały.
Aplikacja WWW nigdy nie jest rootem
Działa jako zwykły użytkownik i może wywoływać tylko jeden mały program pomocniczy, z ustalonej listy poleceń. Wszystko, co wymaga roota, jest w tym programie.
Podpisane wydania
Każde wydanie i każda aktualizacja jest podpisana kluczem Ed25519 i weryfikowana przed instalacją. Włamanie na serwer z plikami nie pozwoli podsunąć złośliwej aktualizacji.
Zapora domyślnie blokuje
Role są zamieniane na reguły zapory. IPv6 jest zablokowane, urządzenia nie widzą się nawzajem, a serwer ukrywa się przed tunelem.
Twoje klucze zostają Twoje
Każde urządzenie ma własny certyfikat i klucz. Klucze prywatne profili są pokazywane raz i nigdy nie są przechowywane. Nic nie jest nikomu wysyłane: bez telemetrii, bez kont.
Darmowe i otwarte
Tunnelry to wolne oprogramowanie na licencji GNU Affero General Public License. Pobierz je, uruchom, przeczytaj, zmień. Wszystko, co robi dziś, zostaje darmowe. Dla firm, które potrzebują innych warunków, i dla dodatkowych modułów planowanych na później (takich jak SSO i kopie poza serwerem) jest opcja komercyjna.
Pytania
Na jakich systemach działa?
Na Debianie 13 i Ubuntu 24.04, na serwerze, który kontrolujesz (może być wirtualny). Klientem może być wszystko, co uruchamia aplikację OpenVPN: Windows, macOS, Linux, Android, iOS.
Czy muszę znać OpenVPN?
Nie. Kreator i strony tłumaczą wybory prostym językiem. Jeśli znasz OpenVPN, możesz przeczytać każdy plik, który zapisuje Tunnelry.
Czy to naprawdę darmowe?
Tak. Program jest na licencji AGPL-3.0, a wszystko, co potrafi dziś, jest w pakiecie. Płatne moduły mogą pojawić się później; będą coś dodawać, a nie odbierać.
Czy wysyła dane gdziekolwiek?
Bez telemetrii. Jedyny adres, z którym się łączy, to skonfigurowany przez Ciebie adres aktualizacji, i to tylko gdy sprawdzasz aktualizacje.
Czy może zarządzać kilkoma serwerami?
Jeszcze nie. Tunnelry zarządza jednym serwerem, na którym jest zainstalowany.
A WireGuard?
Na razie Tunnelry obsługuje tylko OpenVPN. Konstrukcja zostawia furtkę na inne protokoły.
Czy to produkt OpenVPN?
Nie. OpenVPN jest zastrzeżonym znakiem towarowym OpenVPN Inc.; Tunnelry współpracuje z otwartoźródłowym programem OpenVPN i nie jest z nim powiązany.
Gotowy, żeby spróbować?
Instalacja zajmuje kilka minut.